
OpenClaw近期爆火,不管是自媒体、办公还是新手尝鲜,很多人都跟风使用,却忽略了隐私和账号安全。国家网络与信息安全信息通报中心已通报,其默认配置风险高,易泄露数据、被远程接管。今天就用大白话,给小白讲透5个必做隐私安全设置,不用懂技术,跟着改就能安心用。
一、先关“公网暴露”,别把自己的设备暴露在外
这是最关键的一步,OpenClaw默认会绑定公网端口(18789/19890),相当于敞开设备大门,风险极高。
新手操作很简单:打开OpenClaw,找到“设置”里的“网络配置”,将端口设置改为“仅本地访问”(127.0.0.1),关掉“端口映射”和“公网IP绑定”;若需远程使用,用VPN访问即可,避免直接暴露端口。
二、别用管理员权限运行,给它“降权”更安全
很多人直接用管理员账号运行OpenClaw,相当于给了它最高权限,可随意访问桌面、文档甚至密码管理器,风险极大。
正确做法:给OpenClaw创建专用低权限账户,仅授予必要读写权限,禁止访问桌面、文档和密码相关目录;同时关掉“屏幕录制”“系统自动化”等高危权限,只开放基础功能。
三、插件别乱装,避开“投毒”陷阱
OpenClaw插件生态丰富,但近11%的插件含恶意代码,会偷偷获取信息,相当于给设备装“后门”。
新手记住两点:只装官方认证插件,不从不明渠道下载;坚决拒绝“自动赚钱”“破解”类插件,安装前查看用户评价,不确定就不装。
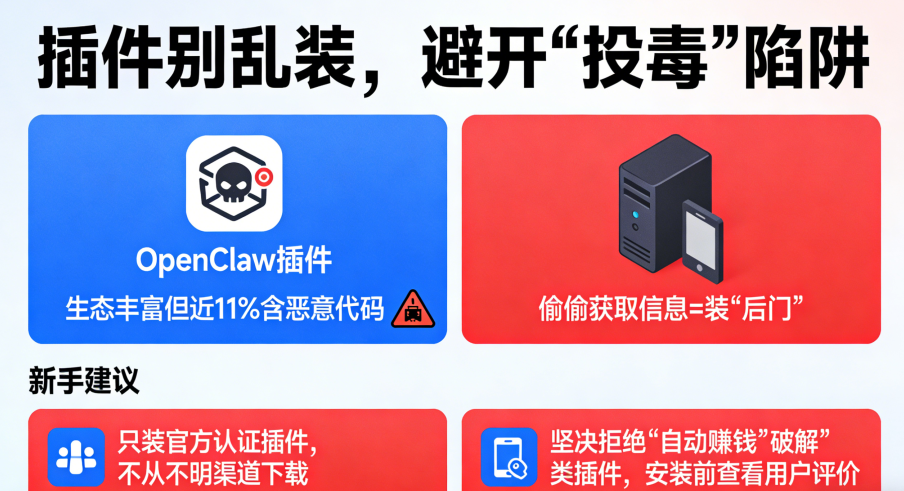
插件别乱装,避开“投毒”陷阱
四、不存隐私数据,别让AI“看到”你的敏感信息
不少小白图方便,用OpenClaw处理身份证、银行卡、密码等敏感数据,相当于主动泄露隐私。
重点提醒:绝不存储、处理敏感数据,聊天记录也不留相关信息;若需用AI处理文件,先打码、删除敏感内容再上传,用完及时清理对话和文件。
五、及时更版本,修补漏洞不拖延
OpenClaw已披露上百个高危漏洞,攻击者易利用漏洞窃取数据、控制设备,官方会通过版本更新修补漏洞,及时更新至关重要。
操作很简单:打开OpenClaw,在“设置”或“关于”中找到“版本更新”,开启自动更新或定期手动检查更新,有新版本及时安装,别因老版本顺手就不更新。
结尾总结
OpenClaw本身是好用的AI工具,隐私泄露多因新手操作不当。国家网络安全部门提醒,只要做好关闭公网暴露、降权运行、不装恶意插件、不存敏感数据、及时更版本这5点,就能有效规避风险,零基础小白也能安心使用。